
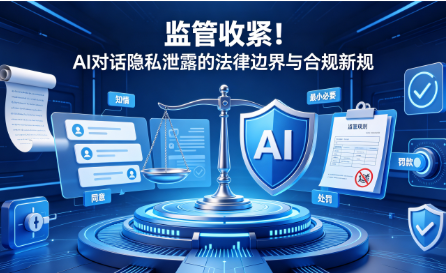
监管收紧!AI对话隐私泄露的法律边界与合规新规解读
随着AI隐私泄露事件频发,国家针对人工智能数据安全、个人隐私保护出台多项新规,明确划定AI对话数据的采集、存储、使用、传输法律边界。以往平台随意留存、滥用用户AI对话数据的乱象将被整治,无论是AI企业还是普通用户,都需遵守全新的AI隐私合规规则。
从法律属性来看,用户与AI的对话内容属于受法律保护的个人信息。根据《个人信息保护法》,用户的聊天记录、个人诉求、衍生画像数据,均属于个人私密信息,平台采集、使用必须遵循“知情、同意、最小必要”三大原则,不得强制授权、过度采集用户AI对话数据。
新规重点规范了AI平台的数据处理行为。明确AI服务商不得默认勾选数据授权,不得在用户不知情的情况下留存、复用对话数据;用于模型训练的用户数据,必须完成彻底脱敏,杜绝可定位到个人的私密信息泄露;同时用户享有数据查询、删除、撤回授权的权利,平台需提供便捷操作通道。
针对AI数据泄露违规行为,新规明确了严厉的处罚标准。AI平台若存在过度采集、违规存储、非法倒卖用户对话数据、未及时修复安全漏洞导致隐私泄露等行为,将面临高额罚款、业务整改、资质吊销等处罚,情节严重的还将追究相关负责人的法律责任。企业私自使用公共AI处理涉密数据,造成商业机密泄露的,也需承担相应合规责任。
当前AI隐私监管正从宽松走向严格,合规化成为行业发展刚需。对于普通用户,新规为个人AI隐私提供了法律保障,遭遇隐私泄露可依法维权;对于AI企业,规范数据使用、完善加密体系、保障用户数据权益,是可持续发展的核心前提。法律底线的明确,将彻底整治AI对话隐私乱象,推动行业健康有序发展。


- 2026-09-16
- 2026-09-16
- 2026-09-16
- 2026-09-16
