
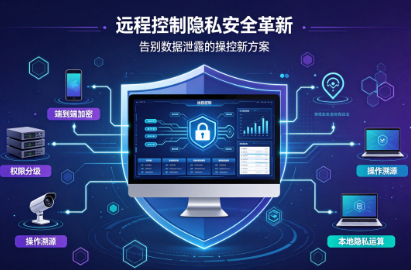
远程控制隐私安全革新:告别数据泄露的操控新方案
如今,远程控制已渗透到个人办公、企业运维、智能家居、工业管控等诸多场景,但安全隐患始终制约着行业良性发展。传统远程控制工具多采用云端中转传输模式,设备操控数据、文件资料、操作记录需上传公共服务器,极易遭遇黑客窃取、第三方截留。同时,通用型工具权限宽泛,一旦账号泄露,极易出现设备被非法操控、核心数据被盗等风险,给个人与企业造成巨大损失。
2026年远程控制行业迎来安全技术全面革新,以“本地可控、全程加密、权限精细化”为核心的安全体系,彻底破解传统安全难题。相较于传统云端传输模式,新型远程控制支持本地隐私运算模式,绝大多数操作数据、核心文件无需上传公共云端,仅传输极简指令数据,从源头规避数据泄露风险,兼顾操控便捷性与数据安全性。
端到端加密技术实现全程防护,所有远程操控指令、画面传输、文件交互均采用专属加密算法,数据传输全程加密、不可篡改、全程无痕,杜绝第三方拦截与窃取。针对企业用户,全新的权限分级管控功能实现精细化管理,管理员可根据岗位职责,设置不同员工的远程操控权限,区分查看、编辑、下载、操控等权限维度,避免全员全权限操作带来的安全漏洞。
除此之外,操作全程溯源技术成为安全兜底保障。所有远程操控行为都会自动生成加密日志,记录操作人员、操作时间、操作内容、设备信息等详细数据,一旦出现安全问题,可快速溯源追责、定位风险。对于个人用户,设备异地登录预警、非法操控拦截、账号异常防护等功能,可实时抵御黑客入侵。安全技术的迭代升级,让远程控制从“能用”彻底走向“安全好用”,为全场景远程应用筑牢安全壁垒。


- 2026-10-11
- 2026-10-11
- 2026-10-11
- 2026-10-11
